Domain upbfassadenbau.de kaufen?
Wir ziehen mit dem Projekt
upbfassadenbau.de um.
Sind Sie am Kauf der Domain
upbfassadenbau.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain upbfassadenbau.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
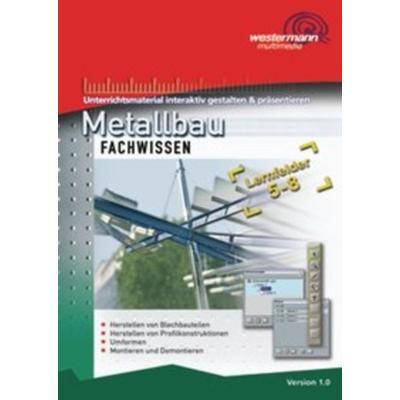
Metallbau FachwissenBasierend Auf Dem Fachbuch „metallbau Fachwissen Lernfelder 5-8“ (best.-nr. 231262) Bietet Diese Cd-rom Die Möglichkeit Schnell, Komfortabel Und Individuell Eigenes Material Für Den Unterricht Zu Gestalten. In Einem Archiv Stehen Alle Fotos,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Surveying Human Vulnerabilities across the Life Course, Fachbücher von Dominique Joye, Michel Oris, Caroline Roberts, Michèle Ernst Stähli, Roberts Caroline, Joye DominiqueDas Buch "Surveying Human Vulnerabilities across the Life Course" bietet eine umfassende Analyse und praktische Ansätze zur Datenerhebung bei schwer erreichbaren und schwer zu befragenden Bevölkerungsgruppen. Es richtet sich an Sozialwissenschaftler und Forscher, die sich mit der Identifizierung und Messung menschlicher Verwundbarkeiten über verschiedene Lebensphasen hinweg beschäftigen. Die Autoren, darunter Experten auf ihrem Gebiet, teilen sowohl ihre Erfolge als auch Herausforderungen, die sie bei der Untersuchung von vulnerablen Gruppen wie älteren Menschen, Migranten, Witwen und Witwern sowie Jugendlichen in Übergangsphasen erlebt haben. Das Buch beginnt mit einer Einführung in die Thematik der Verwundbarkeiten, basierend auf dem Total Error Survey Framework, und bietet konkrete Beispiele für die Durchführung von Umfragen in diesen speziellen Populationen. Zudem wird die Bedeutung eines Dialogs zwischen Umfragemethodenspezialisten und Forschern hervorgehoben, um die sozialen Dynamiken über die Lebensspanne hinweg besser zu verstehen.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bergner, Oliver: Metallbau- und Fertigungstechnik GrundbildungMetallbau- und Fertigungstechnik Grundbildung , Elementare Einführung in die Technologie der Metallbearbeitung für den Unterricht in berufsbildenden Schulen im ersten Ausbildungsjahr und in zweijährigen Berufsfachschulen. Nach Lernfeldern gegliedert. Lernfeldübergreifende Themen werden im ersten Abschnitt zusammengefasst. Der Text ist in überschaubare Lerneinheiten gegliedert, wesentliche Begriffe und Wissensinhalte sind als Merksätze oder Formeln hervorgehoben. Kenntnisfragen und Projektaufgaben dienen der Vertiefung des Lernstoffes. Zweisprachiges Sachwortverzeichnis Deutsch/Englisch. Die 12. Auflage wurde aktualisiert und mit digitalen Zusatzmaterialien mit Animationen und interaktiven Simulationen dem Stand der Technik angepasst. Die Inhalte sind auch zur Darstellung auf kleinen Displays (Smartphone, Tablet) geeignet. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 12. Auflage, Erscheinungsjahr: 20230623, Produktform: Kartoniert, Titel der Reihe: Europa-Fachbuchreihe für Metallberufe##, Autoren: Bergner, Oliver~Fehrmann, Michael~Hillebrand, Thomas~Ignatowitz, Eckhard~Kinz, Ullrich~Lämmlin, Gerhard, Auflage: 23012, Auflage/Ausgabe: 12. Auflage, Seitenzahl/Blattzahl: 334, Abbildungen: ca. 1200 Abbildungen, 4-fbg., Keyword: Ausbildung; BFS Metall 2j.; Fertigungstechnik; Lehrbuch; Metall Grundstufe; Metallbau; Metallbauer/-in; Metallbearbeitung; Metallberufe Metallbau; Technische Kommunikation; Werkstofftechnik, Fachschema: Bautechnik / Berufsbezogenes Schulbuch~Fertigungstechnik / Berufsbezogenes Schulbuch~Metallgewerbe / Berufsbezogenes Schulbuch~Metallurgie, Fachkategorie: Berufsausbildung~Unterricht und Didaktik: Berufsausbildung, Bildungszweck: Für Ausbildungsberufe in Metall-, Anlagenbau, Blechkonstruktion, Installation, als Montierer /-innen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Metallverarbeitung, Metallurgie (Hüttenwesen), Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Europa Lehrmittel Verlag, Verlag: Europa Lehrmittel Verlag, Verlag: Verlag Europa-Lehrmittel Nourney, Vollmer GmbH & Co.KG, Länge: 239, Breite: 168, Höhe: 14, Gewicht: 586, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 5785758, Vorgänger EAN: 9783808512678 9783808511701 9783808511398 9783808511381 9783808511374, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Metallbau FachwissenBasierend Auf Dem Fachbuch „metallbau Fachwissen Lernfelder 5-8“ (best.-nr. 231262) Bietet Diese Cd-rom Die Möglichkeit Schnell, Komfortabel Und Individuell Eigenes Material Für Den Unterricht Zu Gestalten. In Einem Archiv Stehen Alle Fotos,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brandrup ISOLITE Extreme FH-Fenster, VW T5 PKW-VerkleidungBrandrup ISOLITE Extreme FH-Fenster, VW T5 PKW-Verkleidung ISOLITE EXTREME ist die beste Fensterisolierung, die wir je hatten-und die eleganteste zugleich! Das neue Sandwichmaterial" besteht aus dem bewährten ISOLITE -und ISO-TOP-Extreme-Material: Isolation und Raumklima sind optimal. Die Befestigung an den Seitenfenstern erfolgt mit Klettverschluss. Die Befestigung im Fahrerhaus ist wie bei ISOLITE Inside. An der Windschutzscheibe wird eine Lage ISOLITE wie gewohnt angebracht. Daran ist oben eine hochisolierende ISO-TOP Extrem matte angenäht, die mit zwei Klettverschlussbefestigungen an den A-Säulen fixiert wird. Die Isolationswirkung ist bei allen Bedigungen hervorragend: thermisch und akustisch. Made in Germany. ISOLITE Extreme isoliert die Windschutzscheibe optimal: Eine ISOLITE Inside Matte liegt dicht an der Scheibe an. An dieser Matte ist eine zweite ISO-TOP Extreme Matte innen b..."101,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.